
Starlink + VPN + Netflix: por qué el streaming va a tirones
Starlink tiene más que suficiente ancho de banda para el streaming. Un servidor VPN en Alemania también tiene capacidad de sobra. Y aun así: los streams en 4K se cortan, Netflix elige 720p, la conexión se cuelga, y nadie entiende por qué.
El motivo no está en el ancho de banda. Está en la capa de debajo.
El verdadero problema: CGNAT + doble NAT
Starlink funciona por defecto con CGNAT.
¿Qué ocurre exactamente?
El tráfico de datos ya se traduce en Starlink en un enorme pool de NAT: usted no recibe una IPv4 pública propia. Después, su propio router se encarga y traduce por segunda vez. A esto se le llama doble NAT.
Para navegar con normalidad: ningún problema.
Para hacer streaming a través de VPN: un problema serio.
¿Por qué?
- Cada paquete de datos se «empaqueta» dos veces y se «desempaqueta» dos veces
- Las conexiones siempre tienen que iniciarse de dentro hacia fuera
- Muchos protocolos VPN tienen dificultades con esta estructura
- Los servicios de streaming suelen detectar con más facilidad los servidores VPN cuando las conexiones NAT tienen un aspecto inusual
Imagínelo así: su paquete de datos tiene que pasar por dos porteros antes de llegar fuera. Cada uno comprueba, sella, traduce. Eso cuesta tiempo, genera overhead y, con VPN, se suma además un tercer portero.
El protocolo VPN adecuado para streaming
No todos los protocolos VPN son iguales. Para Starlink + streaming hay un orden claro.
✅ WireGuard: la mejor opción
WireGuard es claramente el mejor protocolo para conexiones Starlink:
- Funciona sobre UDP: ideal para conexiones fluctuantes
- Overhead muy bajo: el ancho de banda de Starlink llega íntegro
- Estable con latencia cambiante, y Starlink tiene precisamente esa peculiaridad
- Reconexión rápida tras breves interrupciones de la conexión
- Con aceleración por hardware en equipos actuales (router, NAS, Raspberry Pi)
Quien usa WireGuard nota la diferencia enseguida: una conexión más limpia, sin tener que volver a iniciar sesión constantemente en el servicio de streaming.
⚠️ OpenVPN: sirve, pero no es lo óptimo
OpenVPN está muy extendido y es muy estable. Para el streaming a través de Starlink, sin embargo, tiene inconvenientes:
- Mayor carga de cálculo, sobre todo en routers antiguos
- Modo TCP: con pérdidas de paquetes se producen cortes de buffering visibles
- Modo UDP: mejor, pero aún con más overhead que WireGuard
- Muchos servicios de streaming lo detectan y lo bloquean con más facilidad
Si ya utiliza OpenVPN: elija el modo UDP, nunca TCP para streaming.
❌ IPsec / IKEv2: menos adecuado para streaming
IPsec / IKEv2 son excelentes para la interconexión de sedes y las VPN empresariales. Para streaming hay mejores opciones:
- Reacciona con sensibilidad a CGNAT y doble NAT
- El establecimiento de la conexión a veces es inestable con las fluctuaciones de latencia de Starlink
- No todos los proveedores comerciales de VPN lo ofrecen de forma óptima
Eliminar el doble NAT: el paso más importante
Antes de optimizar los protocolos VPN: el doble NAT tiene que desaparecer.
La solución es el modo bypass de Starlink.
Si el router original de Starlink sigue activo y delante de él funciona otro router (por ejemplo, un UniFi Cloud Gateway), se tiene doble NAT.
Montado correctamente:
- Router Starlink → activar el modo bypass
- Starlink funciona solo como módem
- Su propio router recibe la conexión directamente
- Solo queda una capa de NAT entre el interior y el exterior
Solo con esto mejora notablemente la estabilidad de la VPN. Todo lo demás es ajuste fino posterior.
Más información: Starlink con UniFi: configuración correcta
IPv6 y VPN para streaming: ¿tiene sentido?
La respuesta honesta: para streaming a través de VPN, más bien no, y este es el motivo.
Starlink ofrece IPv6 de forma nativa. Eso suena bien a primera vista: sin CGNAT, accesibilidad directa, protocolo moderno. Y todo eso es cierto.
Pero en el tema de la VPN para streaming hay un problema concreto: la fuga de IPv6 (IPv6 leak).
¿Qué es eso?
Muchos servicios VPN comerciales tunelizan el tráfico IPv4 correctamente. Pero el tráfico IPv6 pasa de largo por la VPN, directamente por Starlink. Netflix, ARD Mediathek y compañía ven entonces no la IP alemana del servidor VPN, sino la dirección IPv6 real de Starlink, y con ello su ubicación real.
El resultado: la VPN está activa y aun así no hay acceso al contenido alemán.
Cuándo IPv6 sigue siendo relevante con la VPN
- Si el proveedor de VPN admite explícitamente IPv6 en el túnel (p. ej. Mullvad, ProtonVPN)
- Si el objetivo no es el bloqueo geográfico del streaming, sino la privacidad
- En servidores VPN propios con tunelización IPv6 completa
Qué conviene hacer
Para configuraciones de VPN para streaming: o bien tunelizar también IPv6 en la VPN en el WAN, o bien desactivarlo en el router.
En UniFi esto se hace limpiamente con una regla de red o con la configuración de VLAN. Los dispositivos de la VLAN de streaming dejan de recibir un gateway IPv6 hacia el exterior: todo el tráfico pasa por el túnel VPN.
En configuraciones más sencillas sin UniFi: active en el cliente VPN la opción «protección contra fugas de IPv6» o «bloqueador de IPv6». La mayoría de las buenas apps de VPN ya la incluyen.
Optimizaciones con hardware UniFi
Con hardware UniFi, el streaming por VPN se resuelve de forma mucho más elegante que con un router sencillo.
Policy-based Routing: VPN selectiva
Es la función más potente para este caso de uso.
La idea: no todos los dispositivos tienen que pasar por la VPN. Solo los que lo necesitan.
Con un UniFi Cloud Gateway o una Dream Machine se puede configurar:
- Smart TV del salón → VPN (para las mediatecas alemanas)
- Portátil de trabajo → sin VPN, directamente por Starlink
- Móvil → según la red WiFi
- Cámaras de vigilancia → sin VPN, VLAN propia
El resultado: quien está viendo Netflix no sobrecarga la conexión VPN de quienes están trabajando. Y la conexión global sigue siendo más rápida, porque solo pasa por el túnel el tráfico que realmente debe hacerlo.
En el software UniFi Network actual, esta función se llama «Traffic-Steuerung» en la versión alemana («Traffic Management» / «Policy-Based Routing» en las versiones en inglés). Está disponible a partir de UniFi Network 8.x y requiere un Cloud Gateway.
VLAN: separar limpiamente los dispositivos de streaming
Una VLAN propia solo para dispositivos de streaming tiene varias ventajas:
- Activar el enrutamiento VPN solo para esta VLAN
- Bloquear o tunelizar IPv6 de forma selectiva en esta VLAN
- Los dispositivos de streaming no tienen acceso a la red doméstica (seguridad)
- Establecer límites de ancho de banda para la VLAN de streaming, si se desea
Ejemplo de una división sensata de VLAN:
- Red doméstica: PC, portátiles, directamente por Starlink
- Streaming: Smart TV, Firestick, AppleTV → túnel VPN en DE
- IoT: dispositivos de domótica, sin VPN, sin acceso a internet hacia el exterior
- Invitados: WiFi de invitados, directamente por Starlink, sin acceso interno
Configurar bien el DNS
Un punto que a menudo se pasa por alto: el DNS.
Si la VPN está activa pero las consultas DNS siguen pasando por los servidores propios de Starlink, Netflix puede detectar igualmente su ubicación mediante una fuga de DNS. El resolvedor DNS conoce su conexión real.
En el UniFi Cloud Gateway:
- En la VLAN de streaming, introduzca un servidor DNS que pertenezca al proveedor de VPN
- Alternativa: forzar también las consultas DNS dentro del túnel VPN (la mayoría de los proveedores de VPN lo ofrecen)
- O bien: utilizar Cloudflare (
1.1.1.1) o AdGuard DNS como DNS neutro, nunca el DNS de Starlink
QoS y gestión del ancho de banda
Starlink tiene suficiente ancho de banda, pero no ilimitado. Si varias personas hacen streaming a la vez y otra sube además una copia de seguridad grande, los streams pueden cortarse.
Con UniFi esto se puede controlar:
- Limitar el ancho de banda de la VLAN de streaming (p. ej., máx. 50 Mbit/s garantizados, el resto si está libre)
- Priorizar las videoconferencias por encima de las descargas
- Proteger el uplink de Starlink, que es el cuello de botella (15–30 Mbit/s)
Optimizaciones sin UniFi
Quien (todavía) no tiene hardware UniFi puede mejorar bastante igualmente:
- Instalar la VPN directamente en el router en lugar de en cada dispositivo por separado: descarga a los dispositivos y centraliza la configuración (FritzBox con Wireguard, routers Asus con firmware Merlin, routers GL.iNet)
- Elegir proveedores de VPN con servidores ofuscados: estos disimulan el tráfico VPN para que parezca tráfico HTTPS normal. Ayuda sobre todo cuando los servicios de streaming bloquean agresivamente las direcciones VPN.
- Elegir con cuidado la ubicación del servidor: Fráncfort no siempre es el más rápido. A veces un servidor en los Países Bajos o en Viena es la conexión más estable para los usuarios españoles de Starlink.
- Activar el split tunneling en el cliente VPN: solo el servicio de streaming pasa por el túnel, todo lo demás va directo. Es el equivalente manual del Policy-based Routing en UniFi.
¿Qué proveedor de VPN funciona bien con Starlink y streaming?
Recomendar un único proveedor no sería serio: la situación cambia continuamente, porque los servicios de streaming bloquean activamente los rangos de IP de VPN.
Qué conviene comprobar al elegir:
- Admite WireGuard como protocolo
- Incluye protección contra fugas de IPv6 y de DNS
- Ofrece split tunneling
- Tiene servidores en Alemania con buenos peerings
- Actualiza con regularidad las direcciones IP (porque Netflix bloquea los rangos antiguos)
Los servidores VPN propios en un VPS alemán suelen ser la solución más estable, porque esa dirección IP todavía no figura en las listas de bloqueo de los proveedores de streaming. La mayoría de los grandes proveedores comerciales tienen desde hace tiempo sus rangos de IP alemanes en la lista de Netflix.
Conclusión: lo que de verdad cuenta
Quien quiera que el streaming a través de Starlink con VPN funcione limpiamente necesita tres cosas:
- Sin doble NAT: Starlink en modo bypass
- El protocolo adecuado: WireGuard, modo UDP, y listo
- Sin fuga de IPv6: o bien tunelizar por completo, o bien desactivar
Todo lo demás (proveedor de VPN, ubicación del servidor, estructura de VLAN) es optimización posterior. Pero sin estas tres bases, ni el hardware más caro ayuda.
Con hardware UniFi, con Policy-based Routing, VLAN separadas y una configuración de DNS específica se llega mucho más lejos que con un router estándar, porque por fin se puede controlar quién entra en la red, cuándo y con qué. Esa es la verdadera ventaja para las configuraciones de streaming.
Starlink tiene el ancho de banda. Solo hay que encauzarlo bien.
🔧 Para profesionales: detalles técnicos
Esta sección va dirigida a técnicos de red y usuarios avanzados.
Optimización de MTU de WireGuard con Starlink
Starlink tiene por sí mismo una MTU de normalmente 1500 bytes, pero en la práctica a menudo es efectivamente menor, porque Starlink utiliza internamente túneles propios. WireGuard añade por defecto 60 bytes de overhead.
Configuración de MTU recomendada para WireGuard a través de Starlink:
- MTU de la interfaz WireGuard:
1280(conservadora, funciona siempre) - Alternativamente: probar
1420y, si hay problemas, reducir a1380 - En UniFi: introducir la MTU de WireGuard en la interfaz del túnel VPN
- Activar MSS Clamping: evita problemas de fragmentación TCP en el túnel
Policy-based Routing en UniFi Network
A partir de UniFi Network 8.x (versión actual), en: Settings → Traffic Management → Traffic Routes (en español: Ajustes → Gestión de tráfico → Rutas de tráfico)
Estructura de una política de enrutamiento sensata para streaming:
- Origen: VLAN de streaming (p. ej. 192.168.30.0/24)
- Destino: Any (0.0.0.0/0) o rangos de IP específicos de Netflix/ARD
- Siguiente salto: interfaz del túnel WireGuard
- Kill-Switch: desactivar la ruta si el túnel VPN está caído → sin fallback a texto plano
Prevención de fugas de IPv6 mediante firewall
En la VLAN de streaming, bloquee IPv6 hacia el exterior en el gateway UniFi:
- Regla de firewall: IPv6 WAN Out, origen = VLAN de streaming, destino = Any → Block
- Alternativamente: desactivar IPv6 en el perfil de VLAN (sin Router Advertisement hacia la VLAN)
- DNS: en la VLAN de streaming, apuntar la opción DHCP 6 al DNS del proveedor de VPN (p. ej. Mullvad: 193.138.218.74)
CGNAT de Starlink y NAT keepalive
Las conexiones CGNAT de Starlink tienen timeouts cortos para las sesiones UDP (a menudo 30–60 segundos de inactividad). WireGuard pierde entonces la sesión y el stream va a tirones.
Solución: establecer PersistentKeepalive = 25 en WireGuard. Mantiene abierta la sesión NAT en el CGNAT de Starlink sin generar un tráfico apreciable.
VPS WireGuard propio
Para el máximo control y los resultados de streaming más limpios: un servidor WireGuard propio en un VPS alemán (Hetzner, Netcup, Contabo).
Ventajas frente a los proveedores comerciales:
- IP propia, todavía no incluida en las listas de bloqueo de Netflix
- Sin incertidumbres sobre el registro de logs
- Control total sobre MTU, DNS, IPv6
- Coste: 3–5 €/mes por un VPS pequeño
UniFi puede configurarse directamente como peer WireGuard: no hace falta un cliente VPN en cada dispositivo. Todo el túnel funciona en el gateway y todos los dispositivos de streaming de la VLAN se benefician automáticamente.
Más artículos
 Redes Instalar cable de red a posteriori: ¿merece la pena?
Ventajas e inconvenientes de instalar cable de red a posteriori, el esfuerzo real y cómo localizamos tubos corrugados existentes con el Kati® Blitz Ortung 2.0 sin abrir la pared.
 Redes Tipos de fibra óptica: OM1 a OM5, OS1/OS2, G.652.D y G.657
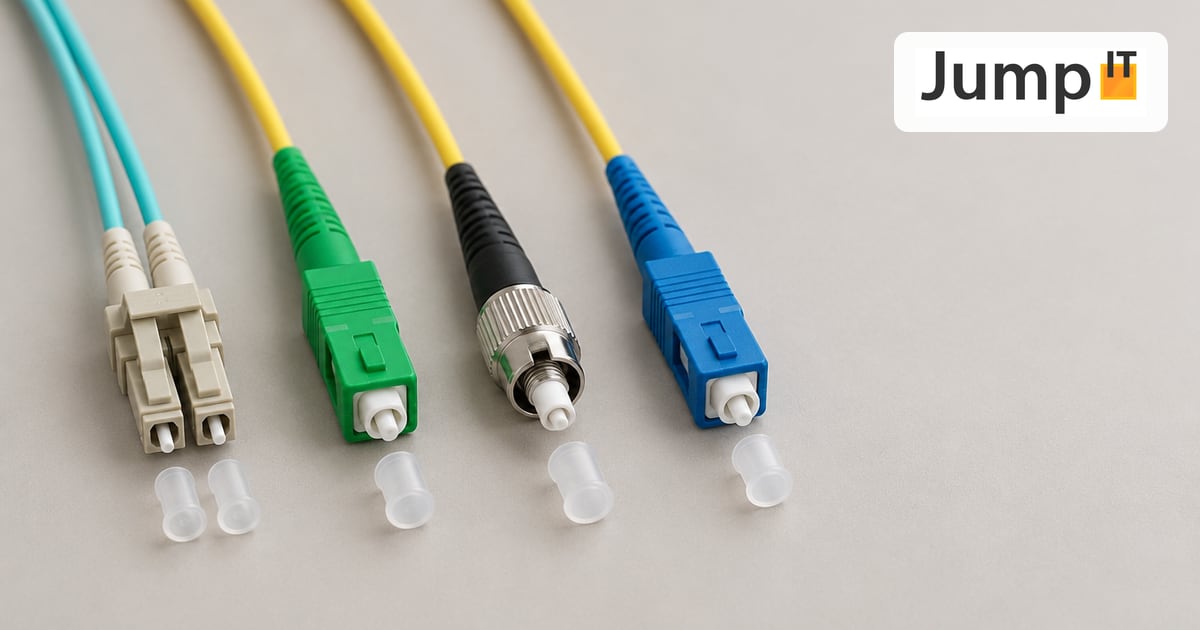
¿Multimodo o monomodo? OM1 a OM5, OS1 y OS2, G.652.D y la G.657.A1/A2, resistente a curvaturas, con alcances, colores y un resumen de conectores SC, LC, FC, ST, E2000 y MPO.
 Redes Códigos de colores de la fibra óptica: orden de las fibras
¿Rojo, verde, azul o azul, naranja, verde? Códigos DIN/IEC 60304 y TIA-598 comparados, conteo desde la fibra 13, tubos y colores de conector, con consejos para empalmar y conectar.
 Redes GPON y XGS-PON: ¿qué hay detrás de su conexión de fibra óptica?
¿GPON o XGS-PON? Cómo funcionan ambas técnicas de fibra óptica, qué aportan realmente 1 y 10 Gbit/s, qué operadores usan cada una en España y cómo está la situación en Mallorca.
Aviso: las imágenes y partes de los textos de esta página se han creado con ayuda de inteligencia artificial y han sido revisados editorialmente por JumpIT.
← Al centro de conocimiento