
VLAN explicadas: por qué su red debería ser en realidad varias redes
En una red doméstica típica, todo cuelga de una única red compartida: el portátil, el smartphone, la cámara de vigilancia, el huésped que viene de vacaciones y la bombilla IoT barata comprada por internet. Suena práctico, pero no lo es. Ahí es donde entran las VLAN: la solución más elegante para convertir una red física en varias redes separadas lógicamente.
Este artículo explica las VLAN desde cero: primero de forma comprensible para todo el mundo y después para quienes quieran conocer los detalles de verdad.
Parte 1: las VLAN para principiantes
1. ¿Qué es una VLAN, en pocas palabras?
VLAN significa Virtual Local Area Network, es decir, red de área local virtual.
Imagine un gran edificio de oficinas. En la planta baja está la contabilidad, en la primera planta el departamento de informática y en la segunda los invitados. Todas las plantas están físicamente en el mismo edificio, pero la contabilidad no puede entrar sin más en el departamento de informática, y los invitados mucho menos. Cada planta tiene su propia puerta y su propia llave.
Eso es exactamente lo que hace una VLAN en una red: divide una red física (un switch, un cable, una infraestructura) en varias redes separadas lógicamente, sin necesidad de hardware adicional.
- Sin VLAN: todos los dispositivos en una gran sala: todos se ven entre sí.
- Con VLAN: varias salas separadas: los dispositivos de la sala 1 ni siquiera saben que existe la sala 2.
2. ¿Para qué se necesitan las VLAN?
Sin VLAN, en una red típica todo está conectado con todo. Parece cómodo, pero crea tres problemas reales:
Problema 1: seguridad. Si una cámara IoT barata se infecta con malware, en una red plana tiene acceso directo a su portátil, a su NAS y al servidor de su oficina. Con una VLAN IoT propia, la cámara infectada queda en una sala aislada. Puede salir a internet, pero no llegar a su portátil.
Problema 2: inundación de broadcast. Todos los dispositivos envían periódicamente paquetes de broadcast: pequeños mensajes dirigidos «a todos». En una red con 50 dispositivos, cada uno ve cada broadcast. Las VLAN son dominios de broadcast propios: el nivel de ruido baja drásticamente.
Problema 3: ninguna estructura para los invitados. ¿De verdad deben los huéspedes de vacaciones estar en la misma red que el NAS con las fotos de la familia? Con una VLAN de invitados tienen internet, y nada más.
3. ¿Qué significan «tagged» y «untagged»?
Puerto untagged (= puerto de acceso). El puerto no entiende ninguna etiqueta VLAN. Está pensado para dispositivos finales normales: portátil, impresora, NAS, Smart TV. El dispositivo envía un paquete normal y el switch le pega en silencio la etiqueta VLAN.
Puerto tagged (= puerto trunk). El puerto recibe y envía paquetes con etiqueta VLAN. Está pensado para dispositivos que transportan varias VLAN a la vez: otros switches, routers, puntos de acceso.
La regla general:
- Dispositivo final (PC, impresora, cámara) → Untagged
- Switch, router, punto de acceso → Tagged
4. Escenarios típicos de VLAN en una finca o en la oficina
| ID de VLAN | Nombre | ¿Quién pertenece a ella? | Puede comunicarse con … |
|---|---|---|---|
| VLAN 10 | Gestión | Router, switches, puntos de acceso | Solo dispositivos de red |
| VLAN 20 | Interna / oficina | Portátiles, PC, NAS, impresoras | Interna + internet |
| VLAN 30 | Invitados / vacaciones | Smartphones de los invitados | Solo internet |
| VLAN 40 | IoT / cámaras | Smart TV, cámaras, alarma | Solo internet (o aislada) |
Parte 2: las VLAN para profesionales
5. La trama 802.1Q en detalle
Cuando un switch «etiqueta» un paquete, inserta una etiqueta 802.1Q de 4 bytes. La trama queda entonces así:
[ MAC destino (6 bytes) ][ MAC origen (6 bytes) ][ Etiqueta 802.1Q (4 bytes) ][ EtherType (2 bytes) ][ Payload ][ FCS ]Los 4 bytes de la etiqueta se dividen en TPID (0x8100), PCP (prioridad 0–7), DEI y el ID de VLAN (12 bits → 4094 ID utilizables).
6. Reglas de firewall entre VLAN en UniFi
Por defecto, en UniFi no hay bloqueado ningún tráfico entre VLAN: hay que restringirlo activamente:
Regla 1 (arriba): PERMITIR – Established/Related – todas las VLAN
Regla 2: BLOQUEAR – De VLAN 30 (Invitados) a VLAN 20 (Interna)
Regla 3: BLOQUEAR – De VLAN 40 (IoT) a VLAN 20 (Interna)
Regla 4: PERMITIR – De VLAN 20 (Interna) a VLAN 40 (IoT) puerto 9100
Importante: UniFi procesa las reglas de arriba abajo con «first match» (se aplica la primera que coincide). La regla Established/Related debe estar siempre arriba; de lo contrario, la comunicación de las conexiones ya establecidas se interrumpe.
Resumen
Un concepto de VLAN bien planificado no es un lujo, sino arquitectura de red básica: para la seguridad, para la tranquilidad en la red y para una separación limpia entre invitados, IoT y oficina. En UniFi se puede implementar con unos pocos menús bien rotulados.
Véase también: El Spanning Tree Protocol (STP): adiós a los bucles de red – importante en cuanto se cablean varios switches de forma redundante.
Más artículos
 Redes Instalar cable de red a posteriori: ¿merece la pena?
Ventajas e inconvenientes de instalar cable de red a posteriori, el esfuerzo real y cómo localizamos tubos corrugados existentes con el Kati® Blitz Ortung 2.0 sin abrir la pared.
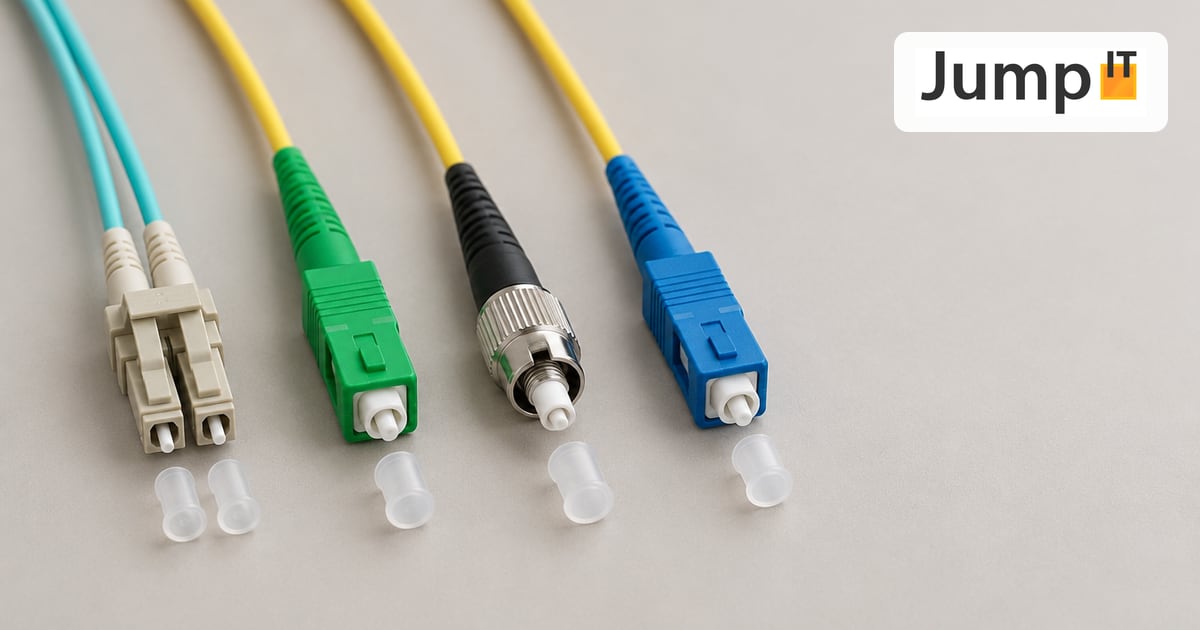 Redes Tipos de fibra óptica: OM1 a OM5, OS1/OS2, G.652.D y G.657
¿Multimodo o monomodo? OM1 a OM5, OS1 y OS2, G.652.D y la G.657.A1/A2, resistente a curvaturas, con alcances, colores y un resumen de conectores SC, LC, FC, ST, E2000 y MPO.
 Redes Códigos de colores de la fibra óptica: orden de las fibras
¿Rojo, verde, azul o azul, naranja, verde? Códigos DIN/IEC 60304 y TIA-598 comparados, conteo desde la fibra 13, tubos y colores de conector, con consejos para empalmar y conectar.
 Redes GPON y XGS-PON: ¿qué hay detrás de su conexión de fibra óptica?
¿GPON o XGS-PON? Cómo funcionan ambas técnicas de fibra óptica, qué aportan realmente 1 y 10 Gbit/s, qué operadores usan cada una en España y cómo está la situación en Mallorca.
Aviso: las imágenes y partes de los textos de esta página se han creado con ayuda de inteligencia artificial y han sido revisados editorialmente por JumpIT.
← Al centro de conocimiento